Domain saugkompresse.de kaufen?
Wir ziehen mit dem Projekt
saugkompresse.de um.
Sind Sie am Kauf der Domain
saugkompresse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain saugkompresse.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
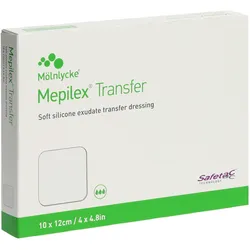
Mepilex, Verbandsmaterial, WundauflageDie Mepilex Transfer Safetac Wundauflage ist ein innovativer Schaumverband, der speziell für die Behandlung von mässig bis stark exsudierenden Wunden entwickelt wurde. Mit einer Grösse von 10x12 cm bietet dieser Verband eine effektive Lösung zur Ableitung von Wundexsudat in einen sekundären Saugverband. Die Wundauflage besteht aus einem weichen Silikonmaterial, das nicht nur die Wunde schützt, sondern auch die umliegende Haut schont. Dank der Safetac-Technologie verklebt der Verband nicht mit der Wunde, was den Wechsel des Verbands schmerzfreier gestaltet. Die Mepilex Transfer Wundauflage ist ideal für die Anwendung bei geschädigter oder empfindlicher Haut und trägt zur Aufrechterhaltung eines feuchten Wundmilieus bei, was die Heilung fördert und das Risiko von Mazeration verringert. Diese Wundauflage ist ein medizinisches Produkt der Klasse IIb und wird in einer praktischen Packung mit fünf Stück angeboten. Drainagefähiger Exsudat-Schaumverband aus Silikon. Minimiert das Mazerationsrisiko durch effiziente Exsudatableitung. Verklebungsfreies Design für schmerzfreien Verbandwechsel. Geeignet für geschädigte und empfindliche Haut.79,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
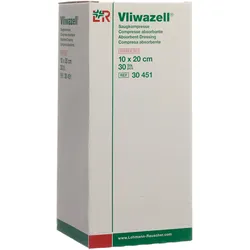
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 10x20cm sterilVliwazell Saugkompresse 10x20 cm, steril (30 Stk) Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie oft sollte man Kompressen bei der Wundversorgung wechseln, um eine optimale Heilung zu gewährleisten?
Kompressen sollten in der Regel alle 1-2 Tage gewechselt werden, je nach Größe und Art der Wunde. Ein zu häufiges Wechseln kann die Heilung verzögern, während ein zu seltenes Wechseln das Risiko einer Infektion erhöhen kann. Es ist wichtig, die Wunde regelmäßig zu überprüfen und den Rat eines Arztes einzuholen, um die optimale Wechselhäufigkeit festzulegen. **
-
Wie werden Kompressen zur Wundversorgung richtig angewendet?
1. Die Wunde sollte zuerst gereinigt und desinfiziert werden. 2. Die Kompresse wird auf die Wunde gelegt und mit einem Verband fixiert. 3. Die Kompressen sollten regelmäßig gewechselt werden, um eine Infektion zu vermeiden. **
-
Wie benutzt man Kompressen richtig zur Wundversorgung?
1. Die Wunde gründlich reinigen und desinfizieren. 2. Die Kompresse auf die Wunde legen und mit einem Verband fixieren. 3. Regelmäßig wechseln, um eine Infektion zu vermeiden. **

1. Welche Arten von Verbandsmaterial sind in einem Erste-Hilfe-Set unverzichtbar? 2. Wie kann Verbandsmaterial dazu beitragen, die Wundversorgung und -heilung zu unterstützen?
1. Unverzichtbares Verbandsmaterial in einem Erste-Hilfe-Set sind sterile Wundauflagen, Mullbinden und Pflaster. 2. Verbandsmaterial schützt die Wunde vor äußeren Einflüssen, fördert die Wundheilung und verhindert Infektionen. Es hilft auch dabei, Blutungen zu stoppen und die Wunde sauber zu halten. **
Wie funktioniert die Herstellung und Anwendung von Kompressen zur Wundbehandlung?
Kompressen werden aus saugfähigem Material wie Mull oder Vlies hergestellt und mit Desinfektionsmittel oder Salben getränkt. Sie werden auf die Wunde gelegt, um sie zu reinigen, Feuchtigkeit abzuleiten und Infektionen vorzubeugen. Die Kompressen sollten regelmäßig gewechselt werden, um eine optimale Wundheilung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hecht, habil Karl: Gesundheit ist mehr als Medizin Band 2Gesundheit ist mehr als Medizin Band 2 , Die gesamte westliche medizinische Wissen- schaft ignoriert die Ganzheit des Menschen und dessen psychobiologischen Funktionen. Das ist ein großer Irrtum. Diese Situation beschrieb Friedrich Cramer, ehemaliger Direktor des Max-Planck-Instituts für expe- rimentelle Medizin und Genforscher: "Das Gros der Wissenschaftler denkt ausschließ- lich partikular. Sie sind so organisiert, dass sie das Spezialwissen fördern. Aber Weisheit kommt nur aus Gesamtschau. ... Lebenswis- senschaft kann niemals partikular sein. Sie ist immer ganzheitlich. Mag sein, dass sie dann von den so genannten exakten Wissenschaf- ten belächelt und nicht für voll genommen wird. Das müssen wir auf uns nehmen, denn wir haben es mit Lebendigem zu tun. Für das wir Verantwortung tragen." Nicht die Details, die Spezialisierung bringt die Wissenschaft im Allgemeinen und die Medizin im Speziellen voran, sondern die Gesamtsicht auf den kranken Menschen und seine Umstände. Gesundheit ist mehr als die Summe von medizinischen Einzeldisziplinen und den Diagnosen verschiedener Fachärzte. Ein gesunder Mensche braucht ein ganzheit- liches Denken, Handeln und Behandeln. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202004, Produktform: Kartoniert, Autoren: Hecht, habil Karl, Seitenzahl/Blattzahl: 168, Keyword: Ratgeber; Prophylaxe; Alternativ Medizin, Fachschema: Medizin / Allgemeines, Einführung, Lexikon~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Familie und Gesundheit, Thema: Verstehen, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Medizin, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spurbuch Verlag, Verlag: Spurbuch Verlag, Verlag: Spurbuchverlag GmbH & Co. KG, Länge: 212, Breite: 169, Höhe: 13, Gewicht: 504, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie oft sollte man Kompressen bei der Wundversorgung wechseln, um eine optimale Heilung zu gewährleisten?
Kompressen sollten in der Regel alle 1-2 Tage gewechselt werden, je nach Größe und Art der Wunde. Ein zu häufiges Wechseln kann die Heilung verzögern, während ein zu seltenes Wechseln das Risiko einer Infektion erhöhen kann. Es ist wichtig, die Wunde regelmäßig zu überprüfen und den Rat eines Arztes einzuholen, um die optimale Wechselhäufigkeit festzulegen. **
Ähnliche Suchbegriffe für Botnet
-
Mepilex, Verbandsmaterial, WundauflageDie Mepilex Transfer Safetac Wundauflage ist ein innovativer Schaumverband, der speziell für die Behandlung von mässig bis stark exsudierenden Wunden entwickelt wurde. Mit einer Grösse von 10x12 cm bietet dieser Verband eine effektive Lösung zur Ableitung von Wundexsudat in einen sekundären Saugverband. Die Wundauflage besteht aus einem weichen Silikonmaterial, das nicht nur die Wunde schützt, sondern auch die umliegende Haut schont. Dank der Safetac-Technologie verklebt der Verband nicht mit der Wunde, was den Wechsel des Verbands schmerzfreier gestaltet. Die Mepilex Transfer Wundauflage ist ideal für die Anwendung bei geschädigter oder empfindlicher Haut und trägt zur Aufrechterhaltung eines feuchten Wundmilieus bei, was die Heilung fördert und das Risiko von Mazeration verringert. Diese Wundauflage ist ein medizinisches Produkt der Klasse IIb und wird in einer praktischen Packung mit fünf Stück angeboten. Drainagefähiger Exsudat-Schaumverband aus Silikon. Minimiert das Mazerationsrisiko durch effiziente Exsudatableitung. Verklebungsfreies Design für schmerzfreien Verbandwechsel. Geeignet für geschädigte und empfindliche Haut.79,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 10x20cm sterilVliwazell Saugkompresse 10x20 cm, steril (30 Stk) Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
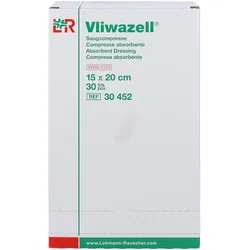
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 15x20cm sterilEigenschaften Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.70,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werden Kompressen zur Wundversorgung richtig angewendet?
1. Die Wunde sollte zuerst gereinigt und desinfiziert werden. 2. Die Kompresse wird auf die Wunde gelegt und mit einem Verband fixiert. 3. Die Kompressen sollten regelmäßig gewechselt werden, um eine Infektion zu vermeiden. **
-
Wie benutzt man Kompressen richtig zur Wundversorgung?
1. Die Wunde gründlich reinigen und desinfizieren. 2. Die Kompresse auf die Wunde legen und mit einem Verband fixieren. 3. Regelmäßig wechseln, um eine Infektion zu vermeiden. **
-
1. Welche Arten von Verbandsmaterial sind in einem Erste-Hilfe-Set unverzichtbar? 2. Wie kann Verbandsmaterial dazu beitragen, die Wundversorgung und -heilung zu unterstützen?
1. Unverzichtbares Verbandsmaterial in einem Erste-Hilfe-Set sind sterile Wundauflagen, Mullbinden und Pflaster. 2. Verbandsmaterial schützt die Wunde vor äußeren Einflüssen, fördert die Wundheilung und verhindert Infektionen. Es hilft auch dabei, Blutungen zu stoppen und die Wunde sauber zu halten. **
-
Wie funktioniert die Herstellung und Anwendung von Kompressen zur Wundbehandlung?
Kompressen werden aus saugfähigem Material wie Mull oder Vlies hergestellt und mit Desinfektionsmittel oder Salben getränkt. Sie werden auf die Wunde gelegt, um sie zu reinigen, Feuchtigkeit abzuleiten und Infektionen vorzubeugen. Die Kompressen sollten regelmäßig gewechselt werden, um eine optimale Wundheilung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.