Domain saugkompresse.de kaufen?
Wir ziehen mit dem Projekt
saugkompresse.de um.
Sind Sie am Kauf der Domain
saugkompresse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain saugkompresse.de kaufen?
Wie oft sollte man Kompressen bei der Wundversorgung wechseln, um eine optimale Heilung zu gewährleisten?
Kompressen sollten in der Regel alle 1-2 Tage gewechselt werden, je nach Größe und Art der Wunde. Ein zu häufiges Wechseln kann die Heilung verzögern, während ein zu seltenes Wechseln das Risiko einer Infektion erhöhen kann. Es ist wichtig, die Wunde regelmäßig zu überprüfen und den Rat eines Arztes einzuholen, um die optimale Wechselhäufigkeit festzulegen. **
Wie werden Kompressen zur Wundversorgung richtig angewendet?
1. Die Wunde sollte zuerst gereinigt und desinfiziert werden. 2. Die Kompresse wird auf die Wunde gelegt und mit einem Verband fixiert. 3. Die Kompressen sollten regelmäßig gewechselt werden, um eine Infektion zu vermeiden. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
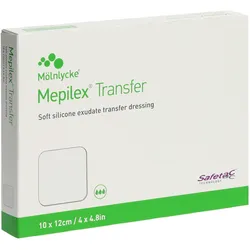
Mepilex, Verbandsmaterial, WundauflageDie Mepilex Transfer Safetac Wundauflage ist ein innovativer Schaumverband, der speziell für die Behandlung von mässig bis stark exsudierenden Wunden entwickelt wurde. Mit einer Grösse von 10x12 cm bietet dieser Verband eine effektive Lösung zur Ableitung von Wundexsudat in einen sekundären Saugverband. Die Wundauflage besteht aus einem weichen Silikonmaterial, das nicht nur die Wunde schützt, sondern auch die umliegende Haut schont. Dank der Safetac-Technologie verklebt der Verband nicht mit der Wunde, was den Wechsel des Verbands schmerzfreier gestaltet. Die Mepilex Transfer Wundauflage ist ideal für die Anwendung bei geschädigter oder empfindlicher Haut und trägt zur Aufrechterhaltung eines feuchten Wundmilieus bei, was die Heilung fördert und das Risiko von Mazeration verringert. Diese Wundauflage ist ein medizinisches Produkt der Klasse IIb und wird in einer praktischen Packung mit fünf Stück angeboten. Drainagefähiger Exsudat-Schaumverband aus Silikon. Minimiert das Mazerationsrisiko durch effiziente Exsudatableitung. Verklebungsfreies Design für schmerzfreien Verbandwechsel. Geeignet für geschädigte und empfindliche Haut.79,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 15x20cm sterilEigenschaften Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.70,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 10x20cm sterilVliwazell Saugkompresse 10x20 cm, steril (30 Stk) Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.44,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie benutzt man Kompressen richtig zur Wundversorgung?
1. Die Wunde gründlich reinigen und desinfizieren. 2. Die Kompresse auf die Wunde legen und mit einem Verband fixieren. 3. Regelmäßig wechseln, um eine Infektion zu vermeiden. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **


Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
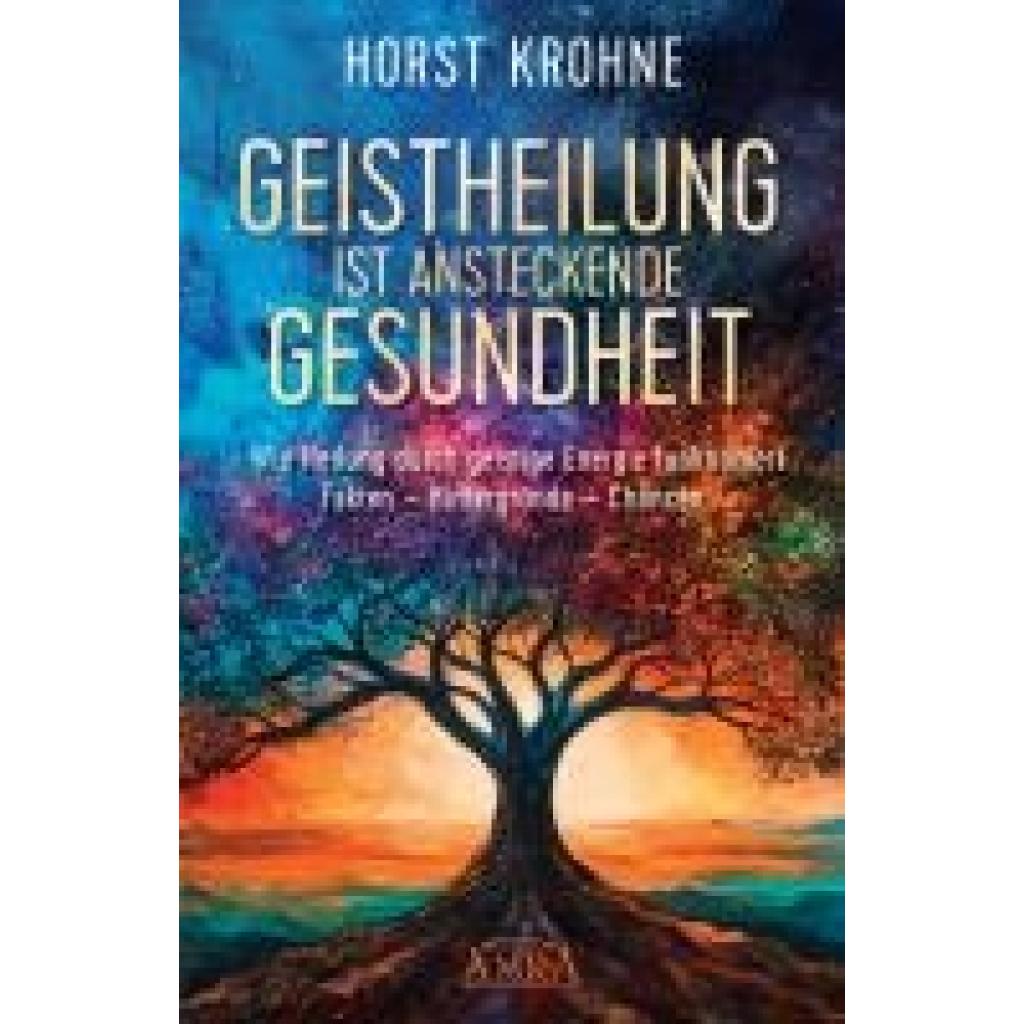
Krohne, Horst: GEISTHEILUNG IST ANSTECKENDE GESUNDHEIT: Wie Heilung durch geistige Energie funktioniertGEISTHEILUNG IST ANSTECKENDE GESUNDHEIT: Wie Heilung durch geistige Energie funktioniert , HEILUNG DURCH GEISTIGE ENERGIE Geistheilung ist auf dem Vormarsch - als alleinige Behandlungsmethode und als kraftvoller Begleiter von Schulmedizin, Traumatherapie und Naturheilkunde. Immer mehr Menschen entdecken die faszinierende Welt spiritueller Heilmethoden für Körper, Geist und Seele. In »Geistheilung ist ansteckende Gesundheit« gibt Horst Krohne, einer der renommiertesten Heiler Europas, tiefe Einblicke in seine jahrzehntelange Erfahrung und vermittelt echtes Heilwissen aus erster Hand. Offen, seriös und einfühlsam, klar und verständlich in seinen Erklärungen, beantwortet er die wichtigsten Fragen: Wie funktioniert Geistheilung? Was können chronisch Kranke, spirituell Suchende und Skeptiker erwarten? Wo liegen die Chancen und natürlichen Grenzen dieser besonderen Heilarbeit? Das vorliegende Buch eröffnet neue Perspektiven auf Energiemedizin, Selbstheilungskräfte, Bewusstseinserweiterung, spirituelle Heilung und geistige Gesundheit. Es lädt dazu ein, die eigenen inneren Heilkräfte zu entdecken und sich auf eine Reise der Selbstheilung und persönlichen Entfaltung zu begeben. Es dient damit als ein inspirierender Begleiter für alle, die Heilung, Hoffnung und spirituelle Erkenntnis suchen. »Die Hilfe, die ein Geistheiler gibt, ist ansteckend, weil die meisten Seelen von der Energie, die durch den Heiler fließt, angeregt werden, im Gleichklang mit ihr zu schwingen. Dadurch wird beim Klienten ein Prozess in Gang gesetzt, der die Gesundung des Körpers beschleunigt.« Das Vorwort verfasste Dr. Ernst Joachim Haas, Facharzt für Innere Medizin, im Anhang wird es ergänzt um den »Abschied von einer Großen Seele«. HORST KROHNE (1934-2025) erforschte über fünfzig Jahre lang das Geistige Heilen. Gemeinsam mit Heilern aus der ganzen Welt baute er ein wissenschaftlich fundiertes Heilsystem auf, das er immer mehr optimierte. Es wird weiterhin mit großem Erfolg von Dozenten der »Schule der Geistheilung nach Horst Krohne®« europaweit gelehrt. , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 20250522, Autoren: Krohne, Horst, Seitenzahl/Blattzahl: 224, Abbildungen: Fotos, Keyword: Ansteckung; Allergie; Horst Krohne; AMRA Verlag; Ernst Joachim Haas; Michael Nagula; Meditation; Alternativmedizin; Astralreise; Seele; Geistführer; Dimensionen; Botschaften; Energiemedizin; Schule der GeistChanneling; Homöopathie, Fachschema: Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI~Medizin / Allgemeines, Einführung, Lexikon~Homöopathie - Homöotherapie~Reiki~Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin~Meditation~Energie (esoterisch)~Esoterik~Leben nach dem Tode~Tod / Leben nach dem Tode~Unsterblichkeit / Leben nach dem Tode~Channeling~Parapsychologie / Channeling~Engel~Geist (Dämon) / Engel, Fachkategorie: Parapsychologische Forschung~Medizin, allgemein~Familie und Gesundheit~Körper und Geist: Gedanken und Methoden~Reiki und Energieheilung~Naturheilkunde / Naturheilkundliche Medizin~Körper und Geist: Meditation und Visualisierung~Chakra, Aura und spirituelle Energie~Astralprojektionen und außerkörperliche Erfahrungen~Leben nach dem Tod, Reinkarnation und frühere Leben~Geistführer, Engel und Channeling, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 26, Gewicht: 350, Produktform: Gebunden,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mepilex, Verbandsmaterial, WundauflageDie Mepilex Transfer Safetac Wundauflage ist ein innovativer Schaumverband, der speziell für die Behandlung von mässig bis stark exsudierenden Wunden entwickelt wurde. Mit einer Grösse von 10x12 cm bietet dieser Verband eine effektive Lösung zur Ableitung von Wundexsudat in einen sekundären Saugverband. Die Wundauflage besteht aus einem weichen Silikonmaterial, das nicht nur die Wunde schützt, sondern auch die umliegende Haut schont. Dank der Safetac-Technologie verklebt der Verband nicht mit der Wunde, was den Wechsel des Verbands schmerzfreier gestaltet. Die Mepilex Transfer Wundauflage ist ideal für die Anwendung bei geschädigter oder empfindlicher Haut und trägt zur Aufrechterhaltung eines feuchten Wundmilieus bei, was die Heilung fördert und das Risiko von Mazeration verringert. Diese Wundauflage ist ein medizinisches Produkt der Klasse IIb und wird in einer praktischen Packung mit fünf Stück angeboten. Drainagefähiger Exsudat-Schaumverband aus Silikon. Minimiert das Mazerationsrisiko durch effiziente Exsudatableitung. Verklebungsfreies Design für schmerzfreien Verbandwechsel. Geeignet für geschädigte und empfindliche Haut.79,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie oft sollte man Kompressen bei der Wundversorgung wechseln, um eine optimale Heilung zu gewährleisten?
Kompressen sollten in der Regel alle 1-2 Tage gewechselt werden, je nach Größe und Art der Wunde. Ein zu häufiges Wechseln kann die Heilung verzögern, während ein zu seltenes Wechseln das Risiko einer Infektion erhöhen kann. Es ist wichtig, die Wunde regelmäßig zu überprüfen und den Rat eines Arztes einzuholen, um die optimale Wechselhäufigkeit festzulegen. **
-
Wie werden Kompressen zur Wundversorgung richtig angewendet?
1. Die Wunde sollte zuerst gereinigt und desinfiziert werden. 2. Die Kompresse wird auf die Wunde gelegt und mit einem Verband fixiert. 3. Die Kompressen sollten regelmäßig gewechselt werden, um eine Infektion zu vermeiden. **
-
Wie benutzt man Kompressen richtig zur Wundversorgung?
1. Die Wunde gründlich reinigen und desinfizieren. 2. Die Kompresse auf die Wunde legen und mit einem Verband fixieren. 3. Regelmäßig wechseln, um eine Infektion zu vermeiden. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 15x20cm sterilEigenschaften Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.70,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohmann & Rauscher, Verbandsmaterial, Saugkompresse 10x20cm sterilVliwazell Saugkompresse 10x20 cm, steril (30 Stk) Eine rundum geschlossene, mehrschichtige Kompresse mit sehr hohem Saugvermögen, die sich zur Versorgung stark exsudierender Wunden eignet. Durch die weiche Vliesumhüllung sind Vliwazell Saugkompressen besonders hautfreundlich und wundschonend. Ein blaues Spezialvlies auf der Rückseite schützt vor dem Durchdringen von Wundexsudat und schont so Kleidung und Wäsche.44,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.